

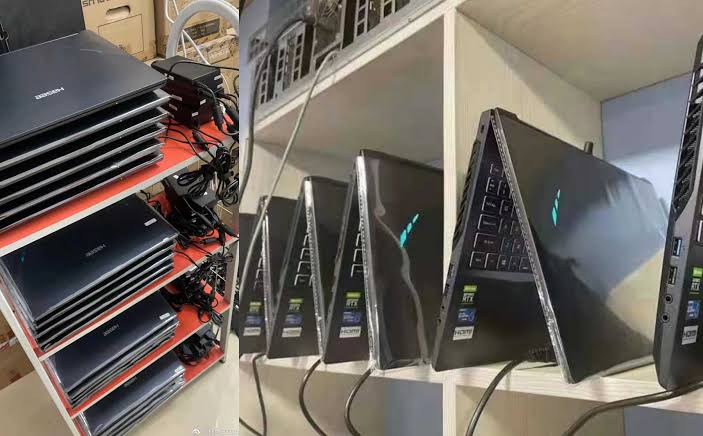
JAKARTA, Cobisnis.com - Pemerintah Amerika Serikat membongkar jaringan yang disebut sebagai laptop farm atau peternakan laptop ilegal. Jaringan ini diduga digunakan pekerja teknologi informasi (IT) asal Korea Utara untuk mendapatkan pekerjaan jarak jauh di perusahaan Amerika dengan identitas curian atau palsu.
Dalam operasi bernama Lonestar Roundup, Biro Investigasi Federal (FBI) menggeledah lebih dari 40 rumah di Texas dan menyita sekitar 187 laptop serta perangkat KVM. Penyidik juga menyita sekitar 100 perangkat yang diduga digunakan pekerja IT Korea Utara dan para fasilitatornya di Texas Utara.
Laptop farm merupakan kumpulan laptop yang dioperasikan untuk mendukung aktivitas para pekerja IT tersebut. Perangkat digunakan untuk membantu mereka menjalankan pekerjaan jarak jauh seolah-olah bekerja dari wilayah Amerika Serikat.
Menurut penyelidikan, para pekerja IT Korea Utara melamar pekerjaan menggunakan dokumen identitas curian atau palsu. Mereka juga memanfaatkan jaringan privat virtual atau VPN serta infrastruktur proksi untuk menyamarkan lokasi sebenarnya.
Jaringan tersebut diduga melibatkan orang-orang yang berada di Amerika Serikat. Para fasilitator menerima laptop dari perusahaan, menyimpan dan mengonfigurasi perangkat, memasang perangkat lunak akses jarak jauh, serta menyalurkan penghasilan ke rekening yang dikendalikan Korea Utara.
Departemen Kehakiman AS menyebut skema tersebut bertujuan memperoleh pekerjaan jarak jauh secara ilegal dan menghasilkan pendapatan bagi program persenjataan Korea Utara yang terkena sanksi. Aktivitas itu juga menimbulkan risiko bagi perusahaan yang memberikan akses sistem kepada pekerja dengan identitas palsu.
Jaksa Amerika Serikat untuk Distrik Utara Texas, Ryan Raybould, mengatakan penyelidikan ini bukan sekadar menyangkut penipuan. Menurutnya, kasus tersebut berkaitan dengan dugaan upaya rezim asing menyusup ke perusahaan Amerika melalui identitas curian dan akses tersembunyi.
Kepala FBI Dallas R. Joseph Rothrock menyebut operasi tersebut ditujukan untuk memberantas aktivitas siber berbahaya yang diduga mendukung program senjata pemusnah massal, rudal balistik, intelijen, dan nuklir Korea Utara. Ia juga menyoroti potensi dampak setiap perangkat yang disita terhadap perusahaan yang mempekerjakan pekerja IT tersebut.
Perusahaan keamanan siber CrowdStrike mengidentifikasi kelompok pekerja IT Korea Utara beserta para fasilitatornya dengan nama Famous Chollima. Para penyelidik juga menemukan dugaan penggunaan sejumlah akun Google palsu untuk mendukung aktivitas jaringan tersebut.
Departemen Kehakiman AS menyatakan investigasi masih berlangsung. Otoritas berkomitmen menindak jaringan keuangan ilegal Korea Utara sekaligus melindungi perusahaan Amerika dari penyusupan melalui identitas palsu dan akses jarak jauh yang tidak semestinya.